En un golpe que ha resonado con fuerza en el ecosistema de las finanzas descentralizadas, se ha revelado un robo de 100 millones de dólares en diversas criptomonedas. La particularidad y extrema gravedad de este incidente radican en su método: la explotación de puertas traseras preexistentes, o 'backdoors', en monederos físicos. Estos dispositivos, hasta ahora, eran considerados el bastión inexpugnable de la seguridad para el almacenamiento de activos digitales, lo que ha generado una ola de preocupación y una profunda reflexión sobre la custodia de las criptomonedas.
La audacia de un ciberataque sin precedentes
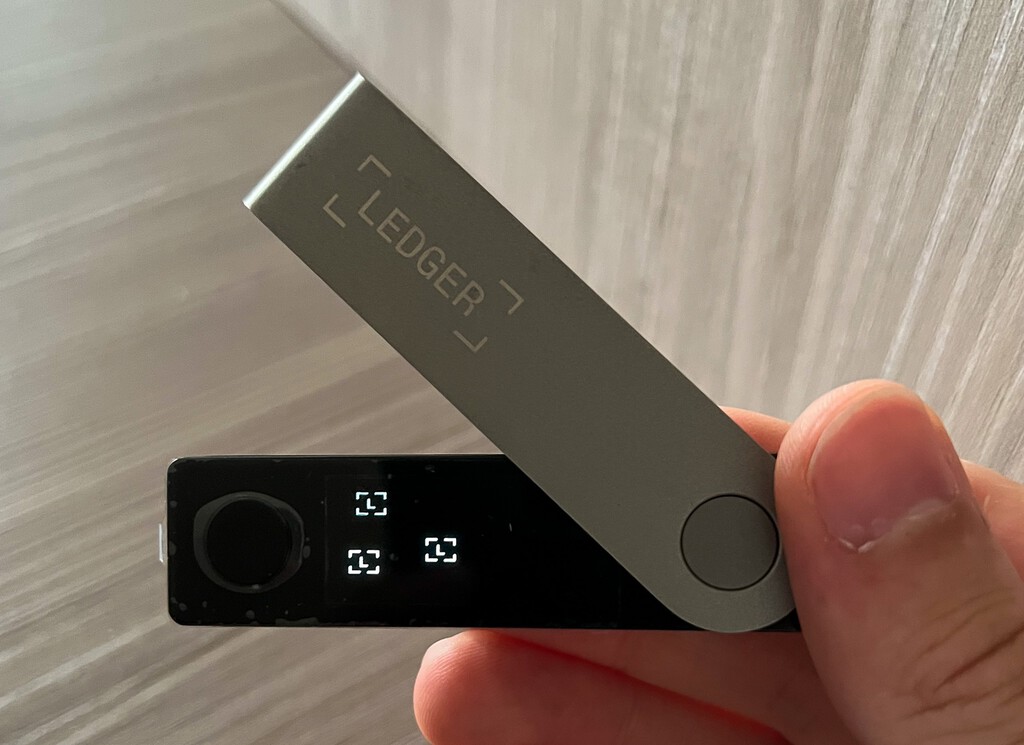
El robo de 100 millones de dólares no solo destaca por su cuantía, sino también por la sofisticación del ataque. La idea de que monederos físicos, diseñados específicamente para aislar las claves privadas del entorno online y protegerlas de ataques cibernéticos, puedan ser comprometidos de esta manera, es profundamente inquietante. Una puerta trasera es un acceso oculto y no autorizado a un sistema, diseñado para eludir los procedimientos de seguridad normales. En el contexto de un monedero físico, esto implica que un atacante podría haber tenido acceso a las claves privadas o a la capacidad de firmar transacciones sin el consentimiento del propietario, incluso si el dispositivo nunca estuvo conectado directamente a una red comprometida.
Este tipo de vulnerabilidad sugiere una planificación meticulosa y una implantación maliciosa en algún punto de la cadena de producción o distribución del hardware. Es un recordatorio contundente de que la seguridad no es solo una cuestión de software, sino también de la integridad física de los componentes que utilizamos.
¿Cómo se infiltraron los bastiones de seguridad?
La hipótesis más preocupante que surge de este incidente es una sofisticada operación de infiltración en la cadena de suministro de estos dispositivos. Esto podría implicar la manipulación del hardware en la fase de fabricación, la inserción de código malicioso a nivel de firmware, o incluso la sustitución de componentes esenciales antes de que los monederos llegaran a manos de los usuarios finales. Los ataques a la cadena de suministro son notoriamente difíciles de detectar porque comprometen el producto en su origen, antes de que llegue al usuario final. Para más información sobre este tipo de ataques, puedes consultar este artículo sobre la seguridad de la cadena de suministro en el ámbito tecnológico.
Desde mi perspectiva, este tipo de ataque representa un desafío monumental. No estamos hablando de un simple hackeo de software que se puede parchear con una actualización; es una amenaza que compromete la raíz misma de la confianza en el hardware que se supone que nos protege. Demuestra que la vigilancia debe extenderse mucho más allá del software, adentrándose en la auditoría y verificación de cada etapa del ciclo de vida de un producto.
Implicaciones para la custodia de activos digitales
Este evento obliga a una reevaluación profunda de las prácticas de seguridad. Durante años, los monederos físicos han sido el "estándar de oro" para el almacenamiento en frío de criptomonedas, recomendados por expertos para guardar grandes sumas. Si estos dispositivos, que están diseñados para operar offline y proteger las claves privadas del acceso externo, pueden ser comprometidos de esta manera, ¿dónde queda la seguridad?
Para los usuarios, la lección es clara: la diligencia debida es más crucial que nunca. Algunas recomendaciones incluyen:
* Comprar monederos físicos directamente del fabricante y no a través de intermediarios no autorizados.
* Verificar los sellos de seguridad y el embalaje al recibir el dispositivo.
* Mantener el firmware siempre actualizado y revisar las noticias de seguridad del fabricante.
* Considerar el uso de soluciones de seguridad adicionales como monederos multifirma, que requieren múltiples aprobaciones para realizar una transacción, añadiendo una capa extra de protección. Puedes aprender más sobre los monederos multifirma aquí.
Este incidente podría acelerar el desarrollo de nuevas tecnologías de verificación de hardware o protocolos de código abierto que permitan a los usuarios auditar de manera más efectiva la integridad de sus dispositivos. La seguridad en criptomonedas es una batalla constante; aquí puedes ver algunos consejos generales de ciberseguridad para activos digitales.
El futuro de la seguridad cripto tras este incidente
Es probable que veamos un impulso significativo hacia soluciones de seguridad más descentralizadas y auditable por la comunidad, así como una mayor exigencia de transparencia a los fabricantes de hardware. La verificación de la integridad del dispositivo desde el momento de la compra hasta su uso será más crucial que nunca. Podríamos ver una mayor inversión en técnicas de blockchain forensics para rastrear los fondos robados, una disciplina que está en constante evolución. Para entender cómo funciona el rastreo de criptomonedas robadas, puedes visitar este enlace.
Además, este tipo de incidentes refuerza la necesidad de una comprensión profunda de cómo funciona la tecnología subyacente de la criptomoneda y los riesgos inherentes. La educación del usuario sobre las amenazas potenciales y las mejores prácticas de seguridad será clave para fortalecer el ecosistema.
Conclusión: un llamado a la vigilancia constante
Este robo de 100 millones de dólares en criptomonedas no es solo una noticia alarmante; es una dolorosa lección sobre la evolución constante de las amenazas en el espacio digital. Nos recuerda que la seguridad es un proceso continuo y que, incluso los métodos considerados más robustos, pueden tener puntos ciegos si no se mantiene una vigilancia constante y una auditoría rigurosa en todos los niveles, desde el software hasta el hardware. La comunidad cripto debe unirse para demandar mayores estándares de seguridad y transparencia, garantizando así la confianza y la sostenibilidad de este innovador sector. Más allá de este incidente, la lucha contra el cibercrimen en el espacio cripto continúa, como se detalla en noticias recientes sobre el tema.