Es una situación común: tienes tu instalación de WordPress impoluta, con las últimas actualizaciones del CMS, todos los plugins y temas al día, e incluso tu panel de administración protegido con doble factor de autenticación. Te sientes seguro, ¿verdad? Pero, ¿qué pasa si te digo que todo ese esfuerzo podría ser insuficiente si la capa más fundamental de tu servidor, el lenguaje de programación PHP, no está igualmente actualizada? Aquí es donde herramientas como PHP2Shell entran en juego, demostrando que una versión antigua de PHP es una puerta abierta, independientemente de lo bien que cuides tu WordPress.
La falsa sensación de seguridad
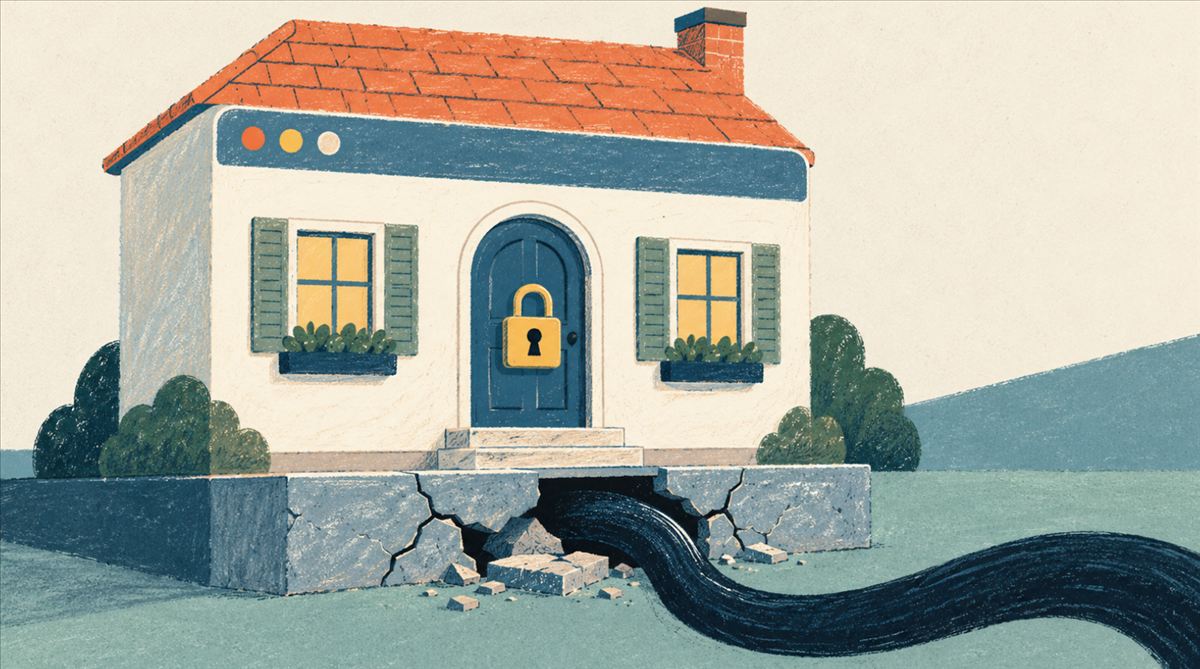
Muchos administradores web y usuarios de WordPress confían ciegamente en las actualizaciones automáticas del CMS y en los parches de seguridad que ofrecen los desarrolladores de plugins y temas. Es un buen punto de partida, sin duda. Sin embargo, WordPress y sus componentes son aplicaciones que se ejecutan sobre un entorno: un servidor web (Apache, Nginx) y un lenguaje de programación (PHP). Si este último presenta vulnerabilidades conocidas que no han sido parcheadas porque estás usando una versión antigua y sin soporte, tu sitio web es vulnerable. Es como tener la cerradura de tu casa más moderna del mundo, pero dejar la ventana del sótano abierta.
¿Qué es PHP2Shell y cómo funciona?
PHP2Shell es un ejemplo claro de una *web shell*, una interfaz basada en web que permite a un atacante ejecutar comandos arbitrarios en un servidor comprometido. Imagina un panel de control secreto al que solo el atacante tiene acceso, y desde donde puede manipular archivos, bases de datos y configuraciones del sistema. La particularidad de PHP2Shell, y de otras muchas web shells, es que no siempre necesita explotar una vulnerabilidad directa en WordPress, un plugin o un tema. A menudo, se aprovecha de deficiencias en versiones antiguas de PHP.
Un atacante podría subir un archivo malicioso disfrazado a tu servidor, a través de una vulnerabilidad en un plugin obsoleto, una mala configuración del servidor, o incluso una puerta trasera dejada por otro *malware*. Una vez que ese archivo PHP2Shell está en tu servidor, si la versión de PHP que utilizas tiene una vulnerabilidad que permita la ejecución remota de código o la manipulación de ciertos aspectos del sistema, el atacante puede activarla y tomar el control. Desde mi punto de vista, la elegancia de este tipo de ataques reside en su simplicidad: una vez dentro, no necesitan grandes proezas técnicas para causar estragos.
El impacto de una vulnerabilidad en PHP
Las consecuencias de un compromiso a través de una vulnerabilidad en PHP son devastadoras:
* **Robo de datos:** Información sensible de usuarios, credenciales de administrador, datos de bases de datos.
* **Defacement:** Tu sitio web puede ser alterado o sustituido por contenido no deseado.
* **Inyección de malware:** El atacante puede inyectar código malicioso en tu sitio, afectando a tus visitantes.
* **Spam SEO:** Tu web podría ser utilizada para enviar spam o redirigir a sitios fraudulentos, arruinando tu reputación y tu posicionamiento.
* **Compromiso total del servidor:** En los peores escenarios, un atacante podría escalar privilegios y tomar el control completo del servidor, afectando a todos los sitios alojados en él.
Más allá de PHP2Shell: Un ecosistema de amenazas
PHP2Shell es solo un ejemplo. Existen innumerables herramientas y técnicas que explotan las debilidades en versiones antiguas de PHP. Cada versión de PHP que llega a su fin de vida (End-of-Life, EOL) deja de recibir actualizaciones de seguridad. Esto significa que cualquier vulnerabilidad que se descubra después de esa fecha quedará sin parchear, convirtiendo esa versión en un objetivo fácil. La base de datos de vulnerabilidades
CVE de MITRE está llena de entradas relacionadas con PHP, muchas de ellas cruciales.
La importancia de mantener PHP actualizado
Actualizar PHP no es solo una cuestión de seguridad, aunque sea la razón principal. También ofrece mejoras significativas en rendimiento y nuevas características para los desarrolladores. WordPress, de hecho,
recomienda activamente las versiones más recientes de PHP (actualmente 7.4 o superior, con 8.x siendo la opción preferente) para garantizar una experiencia óptima y segura.
Puedes consultar las
versiones soportadas de PHP en su sitio oficial. Mi consejo personal es que siempre intentes estar en una versión que reciba soporte activo o de seguridad al menos.
Recomendaciones clave
1. **Programa actualizaciones de PHP:** Habla con tu proveedor de hosting para asegurarte de que tu versión de PHP esté al día y reciba parches de seguridad. Muchos proveedores permiten cambiar la versión de PHP desde el panel de control (cPanel, Plesk). Si necesitas ayuda, hay
guías excelentes sobre cómo hacerlo.
2. **Monitorea los registros (logs):** Revisa regularmente los logs de errores de tu servidor y de PHP para detectar actividades sospechosas.
3. **Usa un WAF (Web Application Firewall):** Un WAF puede ayudar a bloquear ataques conocidos antes de que lleguen a tu aplicación.
4. **Copias de seguridad regulares:** Ten siempre copias de seguridad recientes de tu sitio web y base de datos.
5. **Entiende el riesgo de las web shells:** Familiarízate con lo que son y cómo detectarlas.
INCIBE tiene un buen artículo al respecto.
En conclusión, la seguridad de tu sitio web es una cadena. Y una cadena es tan fuerte como su eslabón más débil. Si bien es fundamental mantener WordPress, sus plugins y temas actualizados, nunca subestimes la importancia de la capa base: el entorno PHP. Mantenerlo al día es una de las medidas de seguridad más efectivas que puedes tomar para proteger tu presencia en línea de amenazas como PHP2Shell y muchas otras.
PHP2Shell
Seguridad web
Actualizar PHP
WordPress seguridad